
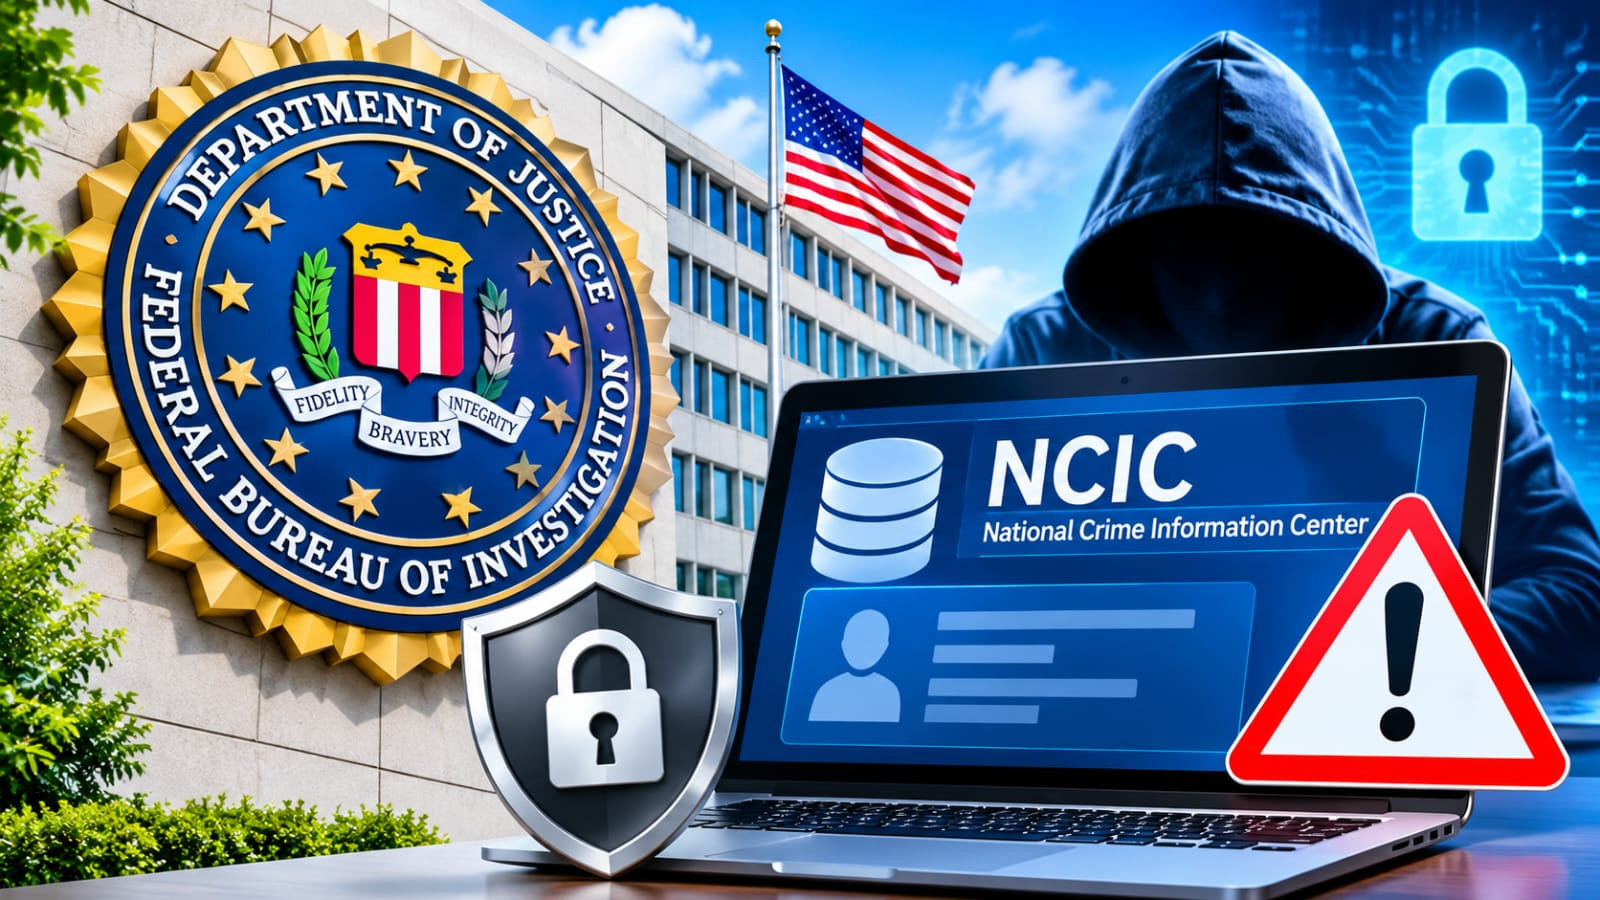
Keterangan Gambar : Lembaga yang bertugas memburu pelaku kejahatan siber kini menyelidiki dugaan penyusupan ke National Crime Information Center (NCIC), basis data kriminal nasional Amerika Serikat. FBI belum mengungkap apakah informasi di dalam sistem itu diakses, dicuri, atau diubah.
Perwirasatu.co.id, 21 November 2026
Lembaga yang bertugas memburu pelaku kejahatan siber kini menyelidiki dugaan penyusupan ke National Crime Information Center (NCIC), basis data kriminal nasional Amerika Serikat. FBI belum mengungkap apakah informasi di dalam sistem itu diakses, dicuri, atau diubah. Ketidakpastian tersebut memunculkan pertanyaan lebih besar tentang ketahanan infrastruktur digital negara yang menjadi rujukan aparat penegak hukum di berbagai tingkat pemerintahan Amerika Serikat itu.
Ironi Keamanan Digital
Federal Bureau of Investigation (FBI) kembali menghadapi persoalan serius di wilayah yang justru menjadi salah satu bidang penegakan hukumnya: kejahatan siber. Reuters melalui The Jerusalem Post, 21 November 2026, melaporkan dugaan peretasan terhadap NCIC berdasarkan pemberitaan CNN yang mengutip dua sumber yang mengetahui penyelidikan. Laporan tersebut menyebut insiden ini sebagai dugaan penyusupan kedua dalam beberapa bulan terakhir.
NCIC bukan sekadar gudang informasi kepolisian. Sistem ini menjadi infrastruktur penting yang menghubungkan kebutuhan informasi aparat penegak hukum federal, negara bagian, lokal, dan suku di Amerika Serikat. Dokumen anggaran resmi FBI untuk tahun fiskal 2027 menyebut sistem tersebut menyimpan lebih dari 19,5 juta catatan aktif dalam 22 kategori. NCIC juga beroperasi sepanjang waktu untuk mendukung kebutuhan penegakan hukum.
Besarnya skala tersebut menjelaskan mengapa dugaan penyusupan ini tidak boleh dipandang sebagai gangguan teknologi biasa. Informasi mengenai orang yang dicari, orang hilang, kendaraan, catatan kriminal, hingga perintah perlindungan memiliki nilai strategis. Apabila data semacam itu jatuh ke tangan pihak tidak berwenang, dampaknya berpotensi menjalar ke keselamatan masyarakat dan efektivitas operasi penegakan hukum.
Dua Insiden, Satu Peringatan
Kekhawatiran semakin besar jika melihat insiden sebelumnya. Pada September 2026, kelompok peretas ShinyHunters mengklaim telah mencuri data pegawai dan pelamar kerja FBI melalui portal FBIJobs.gov. CBS News, 23 September 2026, memberitakan klaim tersebut sekaligus menjelaskan bahwa FBI masih menyelidiki titik masuk serangan dan kemungkinan keterlibatan penyedia layanan pihak ketiga.
Associated Press melalui Federal News Network, 23 September 2026, juga melaporkan bahwa FBI belum dapat memastikan sumber maupun cakupan kebocoran tersebut. Sementara itu, Reuters, 22 September 2026, memberitakan klaim ShinyHunters dan upaya verifikasi sebagian sampel data yang mereka publikasikan.
Kedua insiden tersebut tidak boleh serta-merta dianggap memiliki pelaku atau jalur serangan yang sama. Belum ada bukti publik yang menghubungkan ShinyHunters dengan dugaan penyusupan NCIC. Namun, kemunculan sejumlah persoalan keamanan dalam lingkungan FBI memperlihatkan pentingnya evaluasi menyeluruh terhadap perlindungan infrastruktur digital lembaga tersebut.
Ancaman Bukan Sekadar Kebocoran
Dalam keamanan siber, ancaman tidak hanya berbentuk pencurian informasi. Ada tiga persoalan mendasar yang harus diantisipasi: kerahasiaan, integritas, dan ketersediaan data. Informasi dapat dicuri, diubah, atau sistemnya dilumpuhkan. Ketiganya memiliki konsekuensi berbeda, tetapi sama-sama berbahaya bagi lembaga penegak hukum.
Jika informasi kriminal dimanipulasi, misalnya, aparat berpotensi mengambil keputusan berdasarkan data yang keliru. Jika sistem terganggu, proses pemeriksaan dan koordinasi penegakan hukum dapat terhambat. Namun, semua itu masih merupakan potensi risiko, bukan dampak yang telah terbukti terjadi dalam kasus NCIC.
Persoalan berikutnya adalah tata kelola teknologi. Ketergantungan pada perangkat lunak, penyedia layanan, dan kontraktor pihak ketiga dapat memperluas titik kerentanan. Insiden FBIJobs.gov memperlihatkan bahwa pengamanan sistem tidak cukup hanya mengandalkan pertahanan internal. Pengawasan vendor, pembaruan perangkat lunak, pembatasan akses, dan audit keamanan harus menjadi satu kesatuan kebijakan.
Ujian Transparansi dan Akuntabilitas
FBI kini menghadapi tuntutan yang lebih besar daripada sekadar menemukan pelaku. Publik membutuhkan penjelasan mengenai cakupan insiden, jenis informasi yang mungkin terdampak, serta langkah pemulihan yang dilakukan. Transparansi memang harus mempertimbangkan kerahasiaan penyelidikan, tetapi tidak boleh menjadi alasan untuk menghindari pertanggungjawaban kelembagaan.
Pertanyaan pentingnya bukan hanya siapa yang menyerang, melainkan mengapa sistem strategis dapat menjadi sasaran dan bagaimana kemungkinan celah keamanan dapat dicegah. Audit independen, autentikasi berlapis, pemantauan aktivitas mencurigakan, enkripsi, serta pengujian keamanan berkala semestinya menjadi prioritas.
Peristiwa ini juga memberikan pelajaran bagi negara lain, termasuk Indonesia. Basis data kepolisian, kependudukan, imigrasi, dan pelayanan publik semakin menjadi tulang punggung administrasi negara. Semakin besar ketergantungan terhadap data, semakin besar pula tanggung jawab pemerintah untuk melindunginya.
Kemampuan sebuah negara tidak cukup diukur dari kecanggihan teknologi dan besarnya anggaran keamanan. Ukuran sesungguhnya terletak pada kemampuan mencegah serangan, menjaga integritas informasi, dan mempertanggungjawabkan setiap kegagalan.
FBI tidak cukup hanya piawai memburu penjahat siber. Lembaga itu juga harus membuktikan bahwa benteng digital yang dipercayakan kepadanya benar-benar mampu melindungi informasi negara. Sebab, ketika sistem penjaga keamanan justru berada dalam ancaman, yang dipertaruhkan bukan semata reputasi FBI, melainkan kepercayaan publik terhadap kemampuan negara menjaga keamanan warganya.
Dwi Taufan Hidayat




LEAVE A REPLY